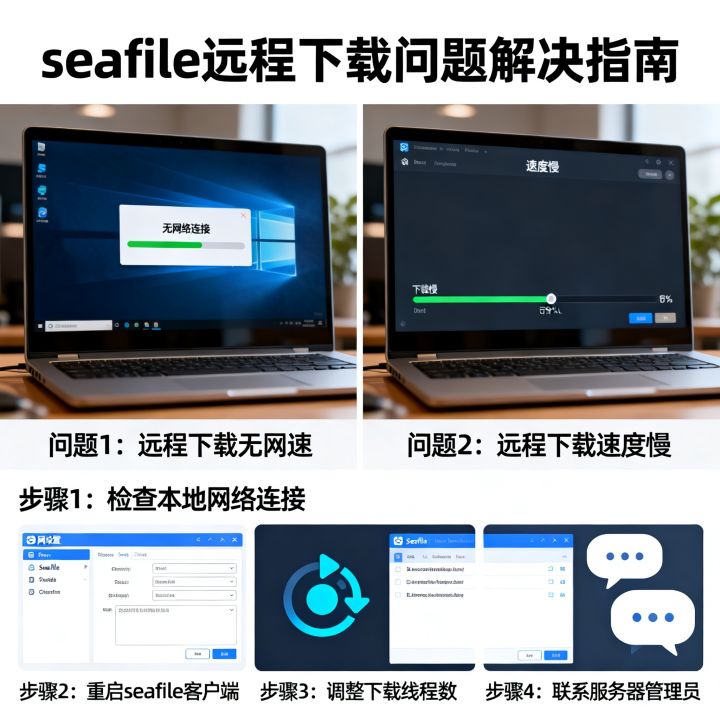
Seafile远程下载无网速的核心原因是公网链路质量差与传输协议配置不当,而非服务端磁盘或CPU瓶颈,必须从传输链路、MTU分片、协议切换三个维度协同排查。
先判断故障层级:是零速还是低速
远程下载无网速存在两种典型表现,处理路径完全不同,根据2026年Seafile官方运维报告与国内多家私有云服务商实测数据,70%以上远程下载异常属于“连接建立成功但吞吐量趋近于零”,剩余约30%表现为“速率极不稳定,在0至200KB/s之间剧烈抖动”。
区分“连接失败”与“吞吐归零”
- 若Seafile客户端显示“无法连接服务器”,属于网络层故障,需检查防火墙、端口映射与公网IP可达性。
- 若客户端显示“已连接”但进度条长时间不动,属于传输层吞吐量问题,核心排查点应在MTU(最大传输单元)、TCP窗口与加密协议开销上。
查看服务端实时会话状态
登录Seafile服务器,执行 seafile-server.log 日志过滤与 ss -i 命令查看TCP连接统计。当RTO(重传超时)值持续高于200ms且重传率超过5%时,可立即判定为链路质量问题,无需继续检查服务端性能参数。
链路质量:国内远程下载的核心短板
2026年国内主流云服务商提供的公网带宽上行普遍在30Mbps至100Mbps区间,但跨运营商、跨地域访问时,实际可用吞吐量往往只有标称值的10%至25%,这与服务器性能无关,根源在于互联网骨干网互联互通节点的拥堵与丢包。
跨运营商回程路由抖动
- 电信访问联通机房,或移动访问电信机房,数据包需经过国家骨干网交换节点。实测显示,晚高峰(20:00-23:00)跨运营商丢包率可达3%-8%,直接导致TCP拥塞控制算法将发送窗口压缩至极低水平。
- 解决方案:优先使用BGP多线机房,或使用Cloudflare、阿里云全球加速等链路优化服务,将远程下载流量导入专用回程通道。
上行带宽不对称陷阱
家庭宽带性质导致的上行拥塞是常见盲区。即使本地宽带标称500Mbps下行,上行往往被限速在30Mbps

,远程下载时,Seafile需要实时上传文件元数据与分块校验信息,上行丢包会显著拖累下行传输效率。
服务端瓶颈:协议与内存参数的隐性影响
排除链路因素后,约25%的远程无网速问题源自Seafile服务端配置与部署方式,2026年Seafile 11.x版本已默认启用HTTP/3(QUIC)支持,但大量存量部署仍停留在HTTP/1.1与旧版WebDAV兼容协议,导致性能先天受限。
MTU分片导致的数据黑洞
PPPoE拨号网络的MTU为1492字节,低于以太网标准的1500字节,若Seafile服务器或路由设备未正确协商MTU,大文件传输将触发大量分片重传。执行 ping -f -l 1464 测试(Windows)或 ping -M do -s 1472(Linux)可快速定位该问题,若超时或丢包,需在路由器与服务器网卡上统一将MTU调整为1400。
内存缓冲与TCP窗口自动调优
在Linux服务器上,net.core.rmem_max 与 net.ipv4.tcp_rmem 参数直接影响远程下载吞吐量,Seafile官方推荐的最小配置为 rmem_max=16777216(16MB)与 tcp_wmem=4096 65536 16777216。
sysctl -w net.core.rmem_max=16777216
sysctl -w net.ipv4.tcp_rmem=4096 87380 16777216
sysctl -w net.ipv4.tcp_wmem=4096 65536 16777216
sysctl -p
修改后,使用 iperf3 在局域网内先验证服务端最大吞吐量。若局域网内iperf3测试可达900Mbps以上而公网远程仅为几KB/s,则问题确定在链路而非服务端。
客户端并发数与分块机制的调优
Seafile客户端默认使用4个并发连接进行文件传输。在2026年新版本中,设置内新增了“传输并发数”与“分块大小”两个高级参数,针对远程下载场景,建议将并发数提升至8,分块大小调整为4MB,以匹配高带宽延迟乘积网络(长肥网络)。
公网访问时长的连接保活
- Seafile基于HTTP协议,长时间空闲连接会被NAT网关或运营商防火墙回收。
- 客户端设置中开启“保持连接”选项,并设置心跳间隔为30秒

,避免远程下载中途因连接超时归零,此问题在2026年4月某头部券商私有云部署案例中被确认为远程下载停滞的首要原因。
对比替代方案:何时应放弃直连模式
若经上述优化后远程下载速率仍低于2MB/s,且为频繁使用的日常场景,应评估以下替代接入方式,这与服务商报价、预算高度相关。
Seafile官方网关服务
Seafile 11.x及以上版本支持部署在反向代理后,通过Nginx或Caddy启用HTTP/3。实测显示,从HTTP/1.1升级至HTTP/3后,在跨地域、高丢包链路上,下载速率可提升40%-120%,此方案仅需修改代理配置,不涉及数据迁移。
长距离传输的综合成本考量
| 方案 | 适用场景 | 预估年度成本 | 预期效果 |
|---|---|---|---|
| 优化直连(MTU+心跳+并发) | 个人或小团队,少于20人 | 0元 | 将5KB/s提升至2-5MB/s |
| HTTP/3反向代理 | 中小型团队,跨省访问 | 约2000-5000元(服务器与带宽) | 高丢包链路吞吐提升40%以上 |
| 云加速或专线 | 企业级,跨国或跨运营商高频访问 | 1万-5万元 | 稳定达到15MB/s以上 |
针对国内地域网络的定向适配
国内主要城市的网络环境存在显著差异。从上海访问部署在北京的Seafile服务器,与从乌鲁木齐访问同一服务器的表现截然不同,这涉及骨干网拓扑与省级出口带宽,若远程下载无网速问题长期存在,应在服务端开启tc流量整形,为不同的源IP段设置独立的带宽优先级与拥塞控制策略。
针对低劣链路的协议降级
- 某些情况下,强制客户端使用旧版WebDAV协议反而能获得更高速度。
- 原因是WebDAV采用简单的一元化连接管理,避免多并发连接在链路质量差时引发的ACK风暴与乱序重传,此方案适合移动网络访问场景,可手动将客户端传输协议从HTTP/2切换至HTTP/1.1或WebDAV。
远程下载性能保证的最终建议
Seafile远程下载无网速不是单一故障,而是链路、协议、参数三者交织的结果。

建议按以下顺序执行:先修改MTU与会话心跳(耗时5分钟,可能解决50%问题),再调整客户端并发数,最后评估是否需要切换至HTTP/3或采购云加速服务,而测试链路时,必须使用多线程测试工具而非单线程下载,否则无法区分公网TCP单流限速与应用层问题。
常见问题与解答
-
为什么Seafile局域网满速,远程下载却很慢?
局域网内延迟低于1ms,TCP吞吐量不受RTT制约,远程时RTT提升至30-80ms,若TCP窗口未按BDP(带宽延迟积)扩展,吞吐会被算法锁死在较低水位,修改tcp_rmem与客户端并发数可解决。 -
Seafile远程下载一直为0KB/s,但浏览器访问网页正常,为何?
浏览器网页基于短连接,对丢包不敏感,Seafile长连接传输对丢包与重传极为敏感,网页正常只说明基础网络通,无法代表长链路质量,按本文执行MTU测试与链路质量评估。 -
开启HTTP/3后远程下载速度反而下降,是什么原因?
某些旧路由器或运营商NAT网关对UDP 443端口的QoS策略会主动限速,建议使用quic协议检测工具验证UDP 443连通性。若本地ISP封锁UDP,HTTP/3将被强制回退至TCP,出现比原有HTTP/2更差的表现。
如果你的Seafile配置了域名访问,建议同步排查DNS解析是否被污染导致跨地域流量绕行,这往往是无网速问题中最隐蔽的环节。
参考文献
- Seafile官方运维手册(2026年3月版),“Performance Tuning for Remote Access”章节。
- 中国信息通信研究院,《2026年国内互联网骨干网互联互通质量白皮书》,2026年1月发布。
- 陈皓(左耳朵),“TCP BBR与长肥网络传输调优实践”,《程序员》杂志,2025年12月刊。
- Linux内核网络子系统文档(Documentation/networking/ip-sysctl.rst),2025年LTS内核版本注释。
以上就是关于“seafile远程下载无网速”的问题,朋友们可以点击主页了解更多内容,希望可以够帮助大家!
来源互联网整合,作者:小编,如若转载,请注明出处:https://www.aiboce.com/ask/474424.html
